DoControlとは
DoControlは、SaaS上のデータやアクセス権限を可視化し、リスクの検知から対応の自動化までを支援するSaaSデータ保護プラットフォームです。
ファイル共有サービスに加え、コミュニケーション、CRM、ID管理、HR、開発ツールなど、組織で利用するさまざまなSaaSと連携できます。
Google Workspace 、Microsoft 365、Box、Dropbox、Slack、MicrosoftTeams、Zoom、Salesforce、GitHub、Okta、MicrosoftEntra IDなどを横断して管理できる点が特長です。
対応するSaaSの詳細は、【接続可能SaaS一覧】をご確認ください。
一般的なSSPM(SaaS Security Posture Management)は、SaaSのセキュリティ設定やポリシー逸脱の管理を主な目的としています。DoControlはこうしたSSPM機能に加え、SaaS内のファイル、共有設定、アクセス権限といったデータ利用の状況を管理できる点に強みがあります。
SaaSの設定を安全に保つだけでなく、SaaS上で日々共有・利用されるデータを保護できることが、DoControlの特長です。
できること1:SaaS上のデータを可視化する
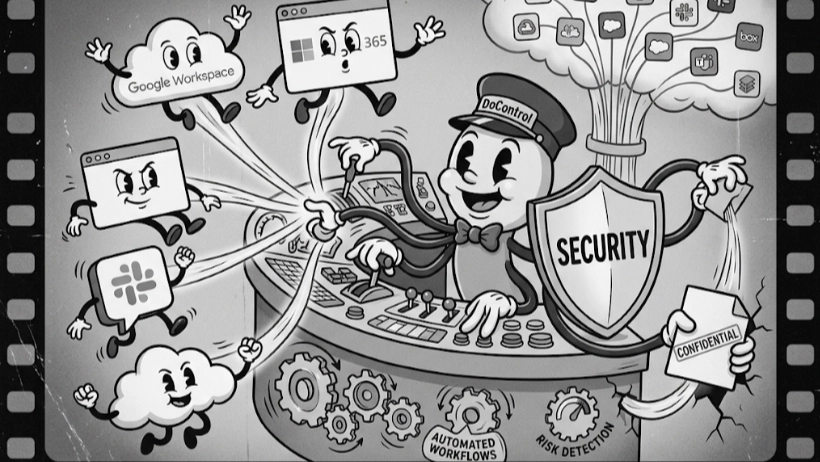
DoControlでは、SaaS内に存在するファイルやフォルダ、共有状態、外部ユーザーとのコラボレーション状況などを把握できます。
例えば、以下のような状況を確認できます。
- インターネット上に公開されているファイル
- 社外ユーザーに共有されているフォルダ
- 個人情報などの機密データを含む可能性があるファイル
- 長期間利用されていない共有データ
- 外部ドメインとの共有状況
複数のサービスを個別に確認するのではなく、横断的に状況を把握できるため、データ管理の負荷軽減につながります。
できること2:リスクを検知し、アラートで知らせる
DoControlは、あらかじめ定義されたルールに基づいて、SaaS上のリスクを検知し、メールやSlackなどへ通知できます。
たとえば、「機密情報を含むファイルが公開共有された」「通常とは異なる共有設定が行われた」といった事象をアラートとして把握できます。
アラートには重要度を設定できるため、優先度の高いリスクから対応する運用にも役立ちます。
単に通知を受けるだけでなく、検知内容を起点に対応フローを作成できることもポイントです。
できること3:対応をワークフローで自動化する
SaaS運用では、検知後の対応に時間がかかることが少なくありません。DoControlのワークフロー機能を利用すると、イベント、アラート、スケジュールをきっかけに、対応を自動化できます。
例えば、次のような運用が可能です。
-
退職・異動に伴い不要となったユーザーのアクセス権限を自動で削除する
-
外部共有された機密ファイルを検知し、共有を解除する
-
リスクを検知した際にSlackへ通知し、Jiraチケットを作成する
-
定期的に不要な共有権限を確認・整理する
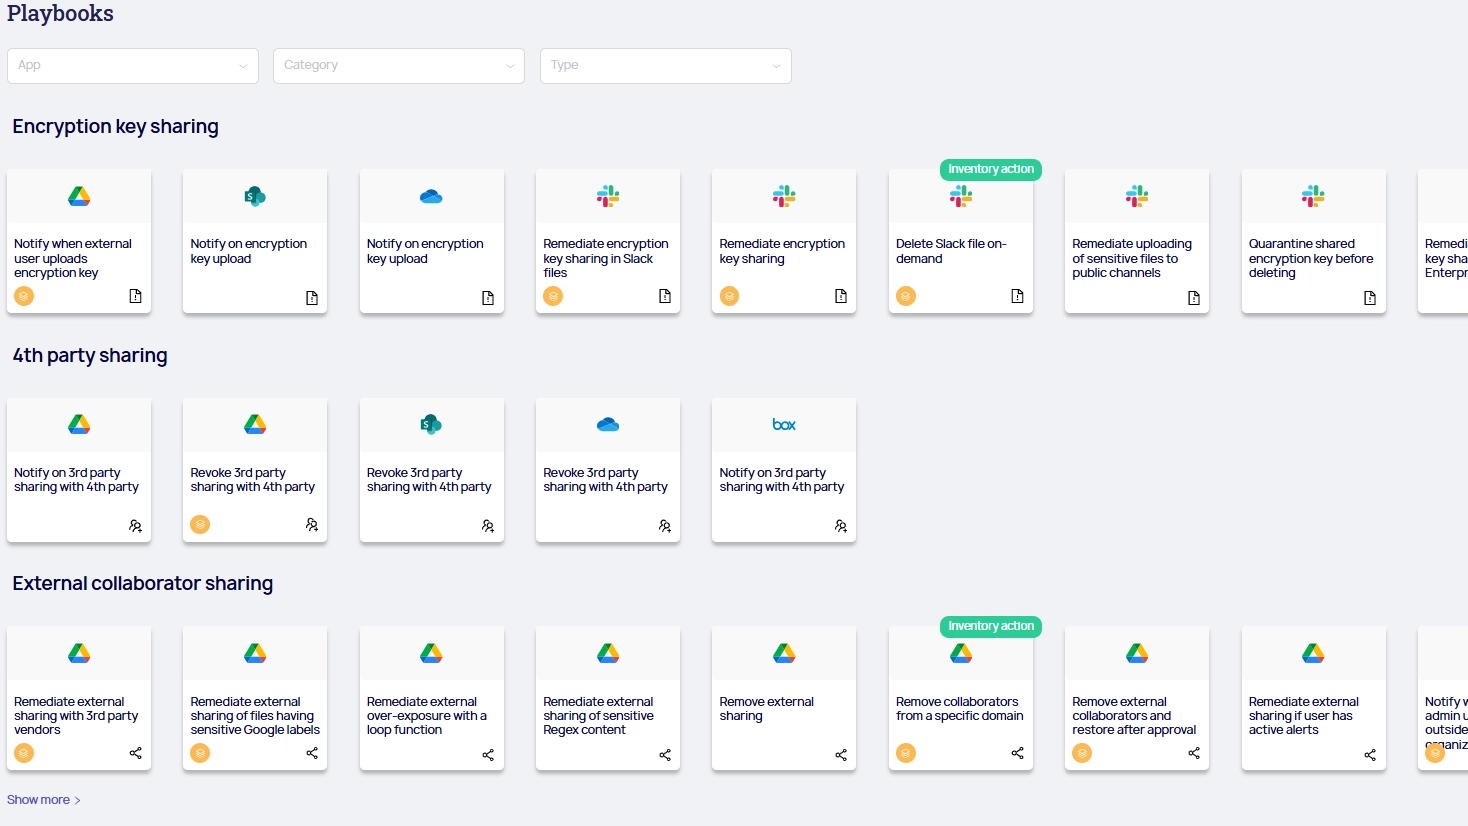
テンプレート(Playbooks)を活用して、ゼロから複雑な自動化を設計せずに始められる点もメリットです。
以下画像はPlaybooksの一部です。現時点(2026年9月)では144種類展開されています。
できること4:SaaSの設定ミスを継続的に監視する
DoControlでは、SSPM(SaaS Security Posture Management)として、SaaSのセキュリティ設定やコンプライアンス上の問題を監視する機能も提供されています。
Google Workspace 、Microsoft365、Salesforce、Slack、GitHubなどの設定を対象に、設定ミスやポリシー逸脱の可能性を検出します。CIS(※1)、SOC 2(※2)、GDPR(※3)、MITRE ATT&CK(※4)などのフレームワークを意識した確認にも活用できます。
設定は一度見直して終わりではなく、運用中に変更されることがあります。DoControlは設定変更によるドリフトも継続的に検知し、修正のためのガイダンスを提示します。
できること5:シャドーITや不審なOAuth連携を把握する
社員が業務効率化のために、個人判断で外部アプリや生成AIツールをSaaSに連携するケースも増えています。このようなOAuthアプリ連携は、利便性がある一方で、意図しないデータアクセスにつながる可能性があります。
DoControlでは、連携されているアプリを発見し、リスクに応じて「認可済み」「未認可」「禁止」といった分類を行うことができます。
必要に応じて、高リスクなアプリのアクセス権を取り消す運用も可能です。
まとめ:SaaSを「便利に、安全に」使い続けるために
SaaSの利用が広がるほど、データはさまざまなサービスに分散し、管理対象も増えていきます。重要なのは、SaaS利用を制限することではなく、利用状況を把握し、リスクに迅速かつ継続的に対応できる体制をつくることです。
DoControlを導入することで、SaaSの利便性を活かしながら、管理者の「セキュリティ不安」や「無駄な確認作業」を解消し、組織全体が安心してスピード感を持って働ける環境が実現可能です。
丸紅I-DIGIOにご相談ください
SaaSの利用が広がるほど、データはさまざまなサービスに分散し、管理対象も増えていきます。重要なのは、SaaSの利用を制限することではなく、利用状況を把握し、リスクに迅速かつ継続的に対応できる体制を整えることです。
丸紅I-DIGIOでは、DoControlに加え、Google Workspace やBoxも取り扱っています。Google Workspace やBoxの販売・導入支援を通じて、SaaS側の設定や運用に関するナレッジを蓄積しています。DoControlの導入だけでなく、「自社のSaaS運用にDoControlをどう組み込むか」まで、SaaS側の設定も含めて一貫してご相談いただけます。
データアクセスの自動制御ソリューション「DoControl」
【注釈】
※1 CIS: システムを安全に構築・運用するための世界的なセキュリティ基準。
※2 SOC 2: クラウドサービスのセキュリティや情報管理が適切かを示す評価基準。
※3 GDPR: 厳格な個人データ管理を求める、EU(欧州連合)のデータ保護規則。
※4 MITRE ATT&CK: 実際のサイバー攻撃の手法や戦術を体系化したデータベース。