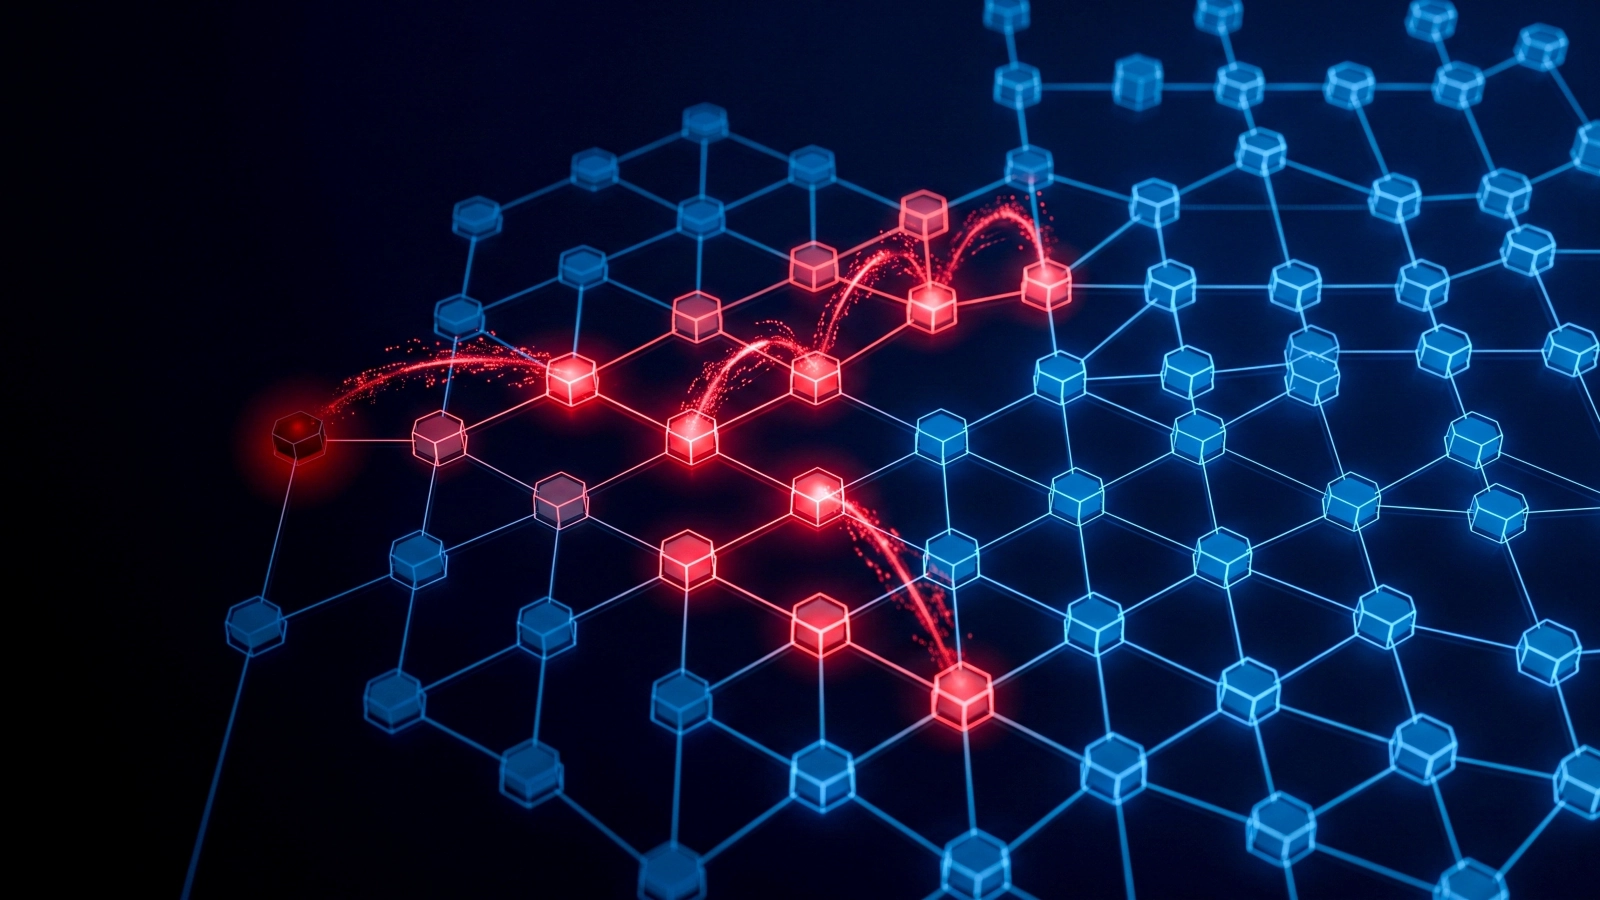
ラテラルムーブメントとは
ラテラルムーブメントは、侵入した攻撃者が社内の別の端末やサーバーへ移動しながら、権限と到達範囲を広げていく活動を指します。MITRE ATT&CKでも初期侵入とは別の戦術として整理されており、入口対策とは別の打ち手が求められる領域です。
参考:Lateral Movement, Tactic TA0008 - Enterprise | MITRE ATT&CK®
|
比較軸 |
ラテラルムーブメントの位置づけ |
| 発生タイミング | 初期侵入に成功した後の段階 |
| 主な手段 | 奪った認証情報とOS標準機能の悪用 |
| 気づきにくさ | 通信も操作も正規利用に見える |
侵入後に内部を横移動して広がる
ラテラルムーブメントは、1台の端末の侵害を足がかりに、ファイルサーバーやActive Directoryなど価値の高い資産へ近づく動きです。攻撃者が狙うのは端末そのものではなく、その先にある業務データと管理権限です。つまり1台でも侵害されれば、そこから到達できる範囲がそのまま被害範囲になると考えておくと、守る順番も見えてくるでしょう。
正規アカウントを装い潜伏する
横移動の多くは、マルウェアではなく奪った認証情報とOS標準の機能で進みます。リモートデスクトップやPowerShell、管理共有など、運用で日常的に使う仕組みを流用されるため、従来のセキュリティ対策では検知が難しいです。こうした手口は環境寄生型(LotL)と呼ばれ、ログの上でも正規の管理作業と見分けがつきにくい点が運用上の難所になっています。
ラテラルムーブメントはなぜ防げない?
境界型の防御は、外から中への侵入を止める設計になっています。内部に入られた後の通信は想定の外側に置かれやすく、横移動の発覚が遅れる構造的な理由がここにあります。
|
防げない理由 |
現場で起きること |
| 内部通信を監視していない | 端末間の不審な接続が記録に残らない |
| 潜伏期間が長い | 発覚時には権限奪取まで進んでいる |
| 到達範囲が被害範囲になる | 1台の侵害が全社の業務停止につながる |
内部通信の監視が手薄になっている
社内ネットワークを信頼する前提のままでは、端末間の横方向の通信はほぼ素通りになります。ファイアウォールのログに残るのは外向きの通信が中心で、同一セグメント内の接続はそもそも記録していない企業も少なくありません。侵入後の攻撃者から見れば、監視の空白地帯を自由に動ける状態といえます。
APT攻撃では数か月潜伏が続く
標的型攻撃では、侵入から目的達成まで数週間から数か月かけて横移動を続けるケースもあります。短期間で派手に動けば検知されるため、攻撃者が一気に侵攻することはほとんどありません。偵察と権限奪取を少しずつ重ねる前提に立てば、「被害が出ていない=侵入されていない」という判断は成り立たないと分かります。
ランサムウェア被害が全社に広がる
暗号化の前段で横移動が成立していると、被害は一部門ではなく全社規模に拡大します。警察庁の集計では、令和7年の企業・団体等からのランサムウェア被害報告件数は226件であり、依然として高水準が続いています。IPAの「情報セキュリティ10大脅威」でも組織向け脅威として継続的に選出されており、暗号化やデータ窃取の前にある横移動を止められるかどうかが、被害規模を左右する分岐点になっています。
参考:令和7年における サイバー空間をめぐる脅威の情勢等について

ラテラルムーブメントの流れ
攻撃は外部との通信確立から始まり、偵察、権限昇格、情報の持ち出しへと段階的に進みます。どの段階に自社の検知点があるかを把握すると、手薄な工程が特定しやすくなります。
|
段階 |
攻撃者の行動 |
| 足場づくり | 侵入端末と外部サーバーの通信を確立する |
| 偵察と窃取 | ネットワーク構成を調べ認証情報を集める |
| 権限昇格 | 管理者権限で広範囲の資産へアクセスする |
| 目的達成 | データを持ち出し痕跡となるログを消す |
侵入端末と外部C2をつなぐ
攻撃者は最初に、侵入した端末と外部の指令サーバー(C2)との通信経路を確保します。この通信はHTTPSや正規のクラウドサービスを装うことが多く、通常業務の通信に紛れてしまいます。外向き通信の宛先や頻度を記録していない環境では、この時点での発見はまず期待できません。
偵察しながら認証情報を盗む
足場を固めた攻撃者は、ネットワーク構成とアカウント情報の収集に移ります。端末のメモリやブラウザに保存された認証情報、共有フォルダ内の設定ファイルなどが狙われ、次の移動先の選定に使われます。ここで複数端末に同じローカル管理者パスワードが設定されていると、横移動の難易度は一気に下がってしまうでしょう。
管理者権限へ昇格する
収集した認証情報をもとに、攻撃者はドメイン管理者など上位権限の奪取を試みます。管理者権限を得た時点で、資産の一覧取得もセキュリティ設定の変更も攻撃者の裁量になります。権限昇格の成否が被害範囲を決めるため、昇格を前提にした権限分離の設計が効いてきます。
機密情報を持ち出しログを消す
目的の資産に到達した攻撃者は、データを外部へ送信したうえで侵害の痕跡を消去します。イベントログの削除やバックアップの暗号化まで行われると、被害範囲の特定と復旧に大きな工数がかかります。ログを端末内だけに保持せず、改ざんされにくい基盤へ集約しておく運用が復旧の前提になっています。
ラテラルムーブメントの手口
横移動では、認証の仕組みそのものを悪用する手口が中心になります。代表的な手法を押さえると、どの対策がどの手口に効くのかを整理しやすくなります。
| 手口 | 悪用される仕組み |
| Pass the Hash | パスワードハッシュによる認証の代替 |
| Kerberosチケットの偽造 | ドメイン認証のチケット発行機構 |
| ラテラルフィッシング | 社内アカウントへの信頼 |
Pass the Hashを悪用する
Pass the Hashは、パスワードそのものではなくハッシュ値を使って別の端末へ認証する手口です。パスワードを解読する必要がないため、長く複雑な文字列を設定していても防げません。端末間で共通のローカル管理者アカウントを使い回している環境ほど、1台の侵害が広範囲の侵害に直結します。
Kerberosチケットを偽造する
Kerberos認証の仕組みを悪用し、正規の利用者になりすますチケット偽造も知られた手口です。認証基盤の鍵情報を奪われると、有効なチケットを攻撃者自身が発行できる状態に陥ります。ドメインコントローラーの保護と管理者アカウントの分離が、この手口への実質的な歯止めになると考えられます。
参考:Lateral Movement, Tactic TA0008 - Enterprise | MITRE ATT&CK®
社内アカウントから偽メールを送る
乗っ取った社内アカウントから同僚へ送る攻撃メールは、外部からのなりすましよりも開封されやすい性質を持ちます。送信元が実在の社内アドレスであるため、受信側は疑いを持たないまま添付ファイルやリンクを開いてしまいます。外部メールのフィルタリングだけでは防ぎきれず、社内メールの不審な挙動を検知する仕組みが求められます。
ラテラルムーブメントの検知方法
検知の起点になるのは、認証ログ、利用者のふるまい、内部通信の3つです。いずれも「普段と違う」を見つけるための材料として機能します。
| 検知の着眼点 | 見つけられる兆候 |
| 認証ログ | 深夜や未使用端末からのログイン成功 |
| 行動分析(UEBA) | 普段触らない資産への連続アクセス |
| 内部通信の可視化 | 端末間の不自然な管理共有接続 |
認証ログから異常なログインを追う
最初に着手できるのは、既存のWindowsイベントログの点検です。ログオン成功(4624)や失敗(4625)の記録から、深夜帯のログインや普段使わない端末からのアクセスを拾い上げられます。ログの保存期間が短い環境では追跡自体が成立しないため、保存先と保持期間の見直しから入るケースも珍しくありません。
UEBAで普段と違う行動を検知する
UEBAは、利用者や端末の平常時のふるまいを学習し、そこからの逸脱を検知する仕組みです。正規アカウントによる操作でも、アクセス先や時間帯が普段の傾向から外れていれば警告の対象になります。環境寄生型の手口のように「正規の操作に見える攻撃」に対しては、シグネチャ型より有効に働くといえます。
NDRやSIEMで内部通信を可視化する
横移動そのものを捉えるには、端末間の通信を記録して相関分析にかける仕組みが要ります。NDRは内部トラフィックの不審な接続を検知し、SIEMは各機器のログを突き合わせて一連の攻撃として浮かび上がらせます。導入時は全社一斉ではなく、重要サーバーのセグメントから監視対象を広げる進め方が現実的です。
ラテラルムーブメントの防止対策
防止策は、認証情報の悪用を防ぐ施策と、移動経路そのものを狭める施策に分かれます。どちらか一方では横移動を止めきれません。
| 対策 | 止められる攻撃の動き |
| 多要素認証(MFA) | 盗んだ認証情報による別端末への侵入 |
| 権限の最小化 | 管理者権限を使った広範囲への到達 |
| EDR | 端末上の不審なプロセス実行 |
| ネットワーク分割 | セグメントをまたぐ横移動 |
| 内部の脆弱性診断 | 未修正の脆弱性を突いた権限昇格 |
多要素認証で認証情報の悪用を防ぐ
多要素認証は、認証情報が漏れた後の横移動に対して直接効く対策です。パスワードやハッシュを奪われても、追加の認証要素を求める経路であれば、別端末へのログインは成立しにくくなります。管理者アカウントやVPN、リモートデスクトップなど、横移動の起点になりやすい入口から適用範囲を広げる進め方が実務的といえます。
管理者権限を最小限に絞る
常時付与された管理者権限は、攻撃者にとって最短の移動手段になります。日常業務で管理者権限を使わない設計にし、必要なときだけ期間を区切って付与する運用(JIT)に切り替えると、奪取されたときの影響範囲が縮まります。端末ごとにローカル管理者パスワードを変える仕組みも、Pass the Hash対策として機能するでしょう。
EDRで端末の不審な挙動を止める
EDRは、端末上の挙動を記録して不審なプロセスの実行を検知し、隔離まで対応する仕組みです。正規ツールの悪用も「普段と異なる使われ方」として捉えられるため、環境寄生型の手口にも一定の抑止力を持ちます。ただしアラートを判断する体制がなければ宝の持ち腐れになりかねず、運用の受け皿まで含めて検討しておくことが重要です。

ネットワークを細かく分割する
ネットワークを業務単位や資産の重要度で分割すると、侵害された端末から到達できる範囲が限定されます。マイクロセグメンテーションは、端末やサーバー単位で通信を許可制にする考え方で、ゼロトラストの実装手段としても採用が進んでいます。全社を一度に分割するのではなく、基幹システムや認証基盤の周囲から着手すると現場への影響を抑えられます。

内部向けの脆弱性診断を定期実施する
外部公開資産だけを診断していると、内部ネットワーク側の穴は放置されたままになります。未修正のサーバーや古い認証設定は権限昇格の足がかりになるため、内部からの診断で実際に横移動が成立するかを確認する意味は小さくありません。年1回の棚卸しに加え、構成変更のタイミングで再診断する運用が望ましいでしょう。
ラテラルムーブメント対策はどこから?
着手順の原則は、費用のかからない整理から先に進めることです。権限と資産の現状把握を飛ばして製品を導入すると、運用が回らないまま費用だけが残ります。
| 着手の順番 | 取り組む内容 |
| 1 | 管理者権限とアカウントの棚卸し |
| 2 | 多要素認証とパスワード運用の見直し |
| 3 | 検知基盤の整備とネットワーク分割 |
| 4 | 従業員教育による初期侵入の抑制 |
権限の棚卸しから先に着手する
最初の一歩は、誰がどの管理者権限を持ち、どの資産へ到達できるかを洗い出す作業です。退職者アカウントや共有の管理者IDが残っていれば、製品を入れる前に削るだけで攻撃経路が減ります。棚卸しの結果は投資判断の根拠にもなり、経営層へ現状のリスクを説明する材料として使えます。
検知だけ導入しても運用が回らない
EDRやSIEMを導入しても、アラートを見て判断する人がいなければ横移動は見逃されます。少人数の情報システム部門では、24時間体制の監視を自前で抱えるのは現実的とは限りません。監視を外部のサービスに委ね、社内は判断と復旧の意思決定に集中する分担も有力な選択肢になっています。
従業員教育で初期侵入を減らす
横移動の対策を固めても、初期侵入の数が多ければ対応は追いつきません。社内アカウントを装う偽メールのように、受信側の判断に依存する手口も存在するため、不審なメールの報告ルートを明示しておく意味は大きいでしょう。技術的対策と教育は代替関係ではなく、侵入の総量を減らすことで検知体制の負荷を下げる関係にあります。
まとめ
ラテラルムーブメント対策は、侵入を完全に防ぐ前提を捨て、入られた後に広げさせない設計へ切り替える作業です。権限の棚卸しと多要素認証で侵入経路を絞り、EDRやNDRで内部の動きを見える状態にしたうえで、通信そのものを必要最小限に分割する順序が現実的な進め方となります。
ただし、通信の事前調査や資産のラベル付け、ポリシーの設計と運用まで自前で抱えると、情報システム部門の負荷は一気に膨らみます。分割の必要性を理解していても、着手できないまま先送りになるケースも珍しくありません。
丸紅I-DIGIOグループは、Zero Networksのマイクロセグメンテーションを取り扱い、エージェントレスでの通信可視化と、学習にもとづく通信制御ポリシーの自動作成に対応しています。ネットワークレイヤー型の多要素認証による管理者アクセスの保護や、Active Directoryのアカウントを対象としたアイデンティティセグメンテーションも備えており、認証情報を盗まれた後の横移動を抑え込む構成が可能です。設計から導入、運用までを一気通貫で支援する体制があるため、事前の通信調査やポリシー管理に人手を割けない組織でも、内部通信の分割に踏み出せます。
社内ネットワークのセキュリティ対策に、こんなお悩みはありませんか?
- ランサムウェアに感染した際、被害が社内全体に広がらないか不安
- デバイス間の通信を制限したいが、設定や運用が複雑で着手できない
- OT・IoT機器を含む、さまざまなデバイスを保護したい
上記のようなお困りごとがありましたら、マイクロセグメンテーション製品「Zero Networks」をご検討ください。 Zero Networksは、デバイスごとの通信状況を学習・分析し、通信制御ポリシーの案を自動作成。必要な通信だけを許可し、それ以外を遮断することで、攻撃者の横移動やランサムウェアの拡散を抑え、被害の最小化を支援します。エージェントレスでの導入やOT・IoT環境にも対応しています。
\必要な通信だけを許可し、脅威の拡散を防ぐ/
資料ダウンロードはこちら