なぜ今「外部接続点」なのか?医療機関が抱える課題
サイバー攻撃の多くは、病院のネットワークにおける「死角」から侵入します。過去のインシデントでも、電子カルテに直接接続された部門システムや保守用VPN装置の脆弱性が侵入経路となりました。
厚労省が実施した調査研究等でも、医療機関のネットワークには特有の構造的リスクが存在することが示されています。
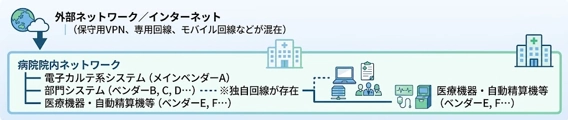
図のようなネットワークはごく一般的な病院ネットワークかと思います。部門ごとに異なるITベンダーからシステムが導入されているかと思います。これは導入機器の都合であり、仕方がないことですが、異なったベンダーにより形成され各種ネットワークは管理者も全体図を把握できない状況を生みます。
把握できない場合、結果として管理の及ばない「裏口(外部接続点)」が放置され、サイバー攻撃の入口となってしまいます。そいて、インシデント発生時に対応できる専門人材の不足も重なり、安全性の検証が後手に回ってしまいます。
これら課題は認識しているが、是正できないというのが担当者の苦しみではないでしょうか。
ガイドラインとR9年度予算要求から解剖する「補助金計画」の流れ
厚生労働省の動向を時系列で整理すると、単に「セキュリティ機器を配る」のではなく、「現状の可視化 ➔ 統合・適正化 ➔ クラウドネイティブ化」という明確なストーリーが存在することが分かります。
厚労省の支援策の移り変わり
|
期間 |
事業名・施策 |
支援の目的・対象範囲 |
|
R5〜R7年度 |
外部ネットワーク接続点の安全性の検証・検査(補正・当初予算) |
電子カルテ導入病院を中心に、厚生労働省委託の専門業者が外部接続点の安全性やリスクを点検・検証(R6年度実績:1,363病院)。 |
|
R7〜R8年度 |
医療機関におけるサイバーセキュリティ確保事業(補正14.7億円等) |
点検結果を受け、「外部接続点の適正化」へと対象を拡充。ネットワーク統合計画の作成支援や、統合に必要な物品費用の補助を実施。 |
|
R9年度〜 |
医療情報システムのクラウドネイティブ化とサイバーセキュリティ強化(概算要求:2,561億円+事項要求) |
オンプレミス型からクラウドネイティブ型への刷新を見据え、足元の外部接続点を完全に適正化・清算し、全国的なデータ連携基盤を構築。 |
補助金計画の「真の狙い」
R6年度の検証事業において、「多くの医療機関で外部接続点が多数存在し、管理が困難になっている」という実情が浮き彫りとなりました。
そのため、R7年度補正予算からR9年度予算要求にかけての手厚い支援は、「次世代の医療DX(クラウドネイティブ化やデータ共有)へ進む前に、混迷を極める院内ネットワークの"裏口"を徹底的に点検・整理・集約しなさい」という国からの強力なメッセージということになります。
ガイドラインが求める「外部接続点の把握と管理」とは?
医療情報ガイドライン第7.0版や関係調査資料において、外部接続点の管理は非常に厳密な要件が定められています。
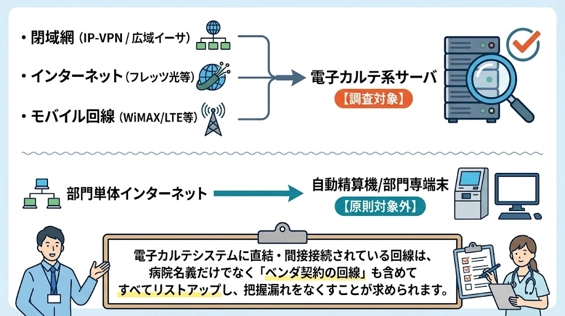
網羅的な接続点(回線)の洗い出し
管理下から漏れている回線(シャドーITやベンダー独自の保守回線)をゼロにすることがスタートラインです。
リモートメンテナンスの厳格化と責任分界
ガイドラインでは、外部からの接続(リモートメンテナンス等)に対して単にVPNを置くだけでは不十分とし、以下の管理措置を求めています。
技術的要件
盗聴リスクを考慮したVPN等の利用、TLS1.2以上、多要素認証(なりすまし防止)、通信の暗号化、アクセスログの監視。
責任分界の明示
ネットワーク事業者やシステムベンダーとの間で、機器の脆弱性修正や有事の一次対応など「誰がどこまで責任を持つか」を契約・SLAで明確化すること。
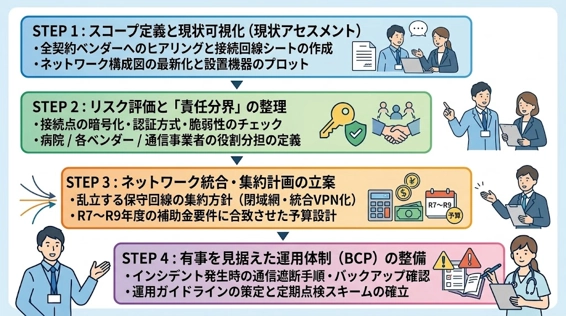
特定商材に頼らない「4つの検討プロセス」
「新しいセキュリティ機器やUTMを買えば解決する」というアプローチは根本的な解決になりません。製品導入の前に、病院と地場ベンダーが連携して正しい検討プロセスを踏むことが成功の鍵となります。
このプロセスを経ることで、無理のない投資計画が立ち、病院を支援するベンダー様にとっては「自社システムだけでなく、病院全体の信頼性を高める提案」が可能になります。
※出典一覧
第一歩は「現状の棚卸し」から
外部接続点の適正化は、病院の安全を守るためだけでなく、地場ベンダー様が病院からより一層信頼されるための重要テーマです。
「自院の回線がどこまで把握できているか分からない」「他社ベンダーが絡むネットワークの整理が進まない」とお悩みではありませんか?
丸紅I-DIGIOグループでは、具体的な手順やチェックリストをまとめた実践資料をご用意しております。まずは現状を可視化する第一歩として、ぜひお気軽にご活用ください。ガイドライン準拠に向けた対応方針を決めるにあたり、ぜひ以下資料を参考にしてください。
資料ダウンロード
本記事に関連するソリューションの資料をダウンロードいただけます。