制御システムのセキュリティとは?
制御システムとは、センサーの値をもとに機械やプロセスを自動で動かす仕組みの総称です。ICS(Industrial Control System)とも呼ばれます。工場の生産ラインや発電所、上下水道・ビル空調などで使われています。
主な構成要素は次のとおりです。
- PLC:機器を直接制御する装置
- HMI:作業者が設備を操作・監視する画面
- SCADA・DCS:工場やプラント全体を監視・制御するシステム
- 保守PC:設定変更やプログラムの書き換えに使うPC
制御システムを含む設備側の技術は、OT(Operational Technology)と総称されます。そのため、制御システムのセキュリティ対策は「OTセキュリティ」とも呼ばれます。
ITシステムへの攻撃では、情報漏えいが主な被害になります。一方、制御システムが停止や誤作動を起こすと、生産停止だけでなく不良品の発生や人身事故につながるおそれがあります。
以下では、制御システムが「閉じているから安全」とはいえなくなった理由を見ていきましょう。
「閉じているから安全」はもう通用しない
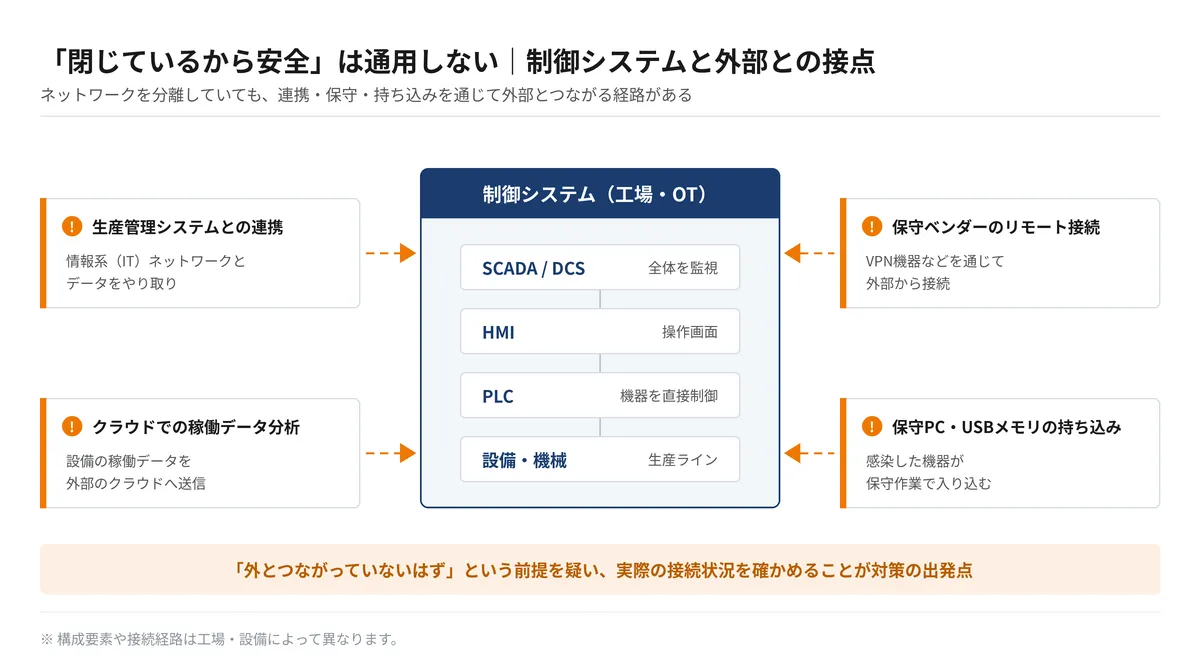
制御システムは長く、インターネットから切り離された独立ネットワークで運用されてきました。しかし現在は、生産管理システムとの連携やクラウドでのデータ分析、保守ベンダーによるリモート接続などで外部との接点が増えています。
また、ネットワークを分離していても、保守用PCやUSBメモリを持ち込むことがあります。こうした機器がマルウェアに感染していれば、保守作業を通じて制御システムに入り込むおそれがあります。
「外とつながっていないはず」という前提を疑い、実際の接続状況を確かめることが対策の出発点です。
制御システムのセキュリティとITセキュリティの違い
制御システムのセキュリティでは、サイバー攻撃を防ぐだけでなく、対策そのものが設備の安全や操業に影響しないように進める必要があります。
一般的なITシステムでも安定稼働は重要ですが、制御システムの停止や誤作動は、生産ラインや設備の動きに直接影響します。そのため、ソフトウェアの更新やセキュリティ診断も、設備の特性や運転状況に合わせて実施しなければなりません。
制御システムのセキュリティと一般的なITセキュリティの主な違いを整理すると、以下のとおりです。
| 観点 | 一般的なITシステム | 制御システム |
|---|---|---|
| 優先事項 | 情報の機密性・完全性・可用性を、業務に応じて確保する | 人や設備の安全を前提に、安定した運転と制御の正確さを確保する |
| 使用期間 | 数年単位で機器やシステムを更新することが多い | 設備とともに10〜20年使い続ける場合がある |
| パッチ適用 | 業務への影響を調整し、定期的に実施する | 動作保証や操業への影響を確認し、実施の可否や時期を判断する |
| 調査方法 | スキャンや端末上の調査などを行う | 機器の動作や通信への影響を考慮して方法を選ぶ |
| 関係者 | 情報システム部門を中心に、利用部門やベンダーが関わる | 情報システム・設備・生産技術・保全の各部門や、設備メーカーが関わる |
特に、対策を進める際には次の3点に注意が必要です。
- 古い設備を簡単に更新できない
- セキュリティ診断が設備の動作に影響する場合がある
- 複数の部門で対策を進める必要がある
古い設備を簡単に更新できない
制御システムでは、設備を長期間使うため、サポートが終了したOSのPCが残っている場合があります。しかし、PCだけを更新すると、設備を動かすソフトウェアが正常に動かなくなるおそれがあります。
また、パッチの適用にも設備メーカーによる動作確認や、操業を止める時間の確保が必要です。脆弱性が見つかっても、すぐに更新できるとは限りません。
その場合は、更新までの間もリスクを抑えられる対策を検討します。たとえば、接続先を必要な範囲に制限したり持ち込み機器の管理を徹底したりして、攻撃が届く経路を減らします。
セキュリティ診断が設備の動作に影響する場合がある
ITシステムの診断では、機器に通信を送り、応答から状態や脆弱性を調べる「アクティブスキャン」が使われます。ただし、制御機器によっては、診断の通信が負荷や予期しない動作の原因になる場合があります。
そのため制御システムでは、まず既存の通信を観察する「パッシブ方式」など、設備への影響が小さい方法を検討します。
アクティブスキャンが必要な場合も、対象機器や診断方法の安全性を事前に確認しておきましょう。設備メーカーと相談し、検証環境や計画停止の時間を活用して実施します。
複数の部門で対策を進める必要がある
制御システムの対策には、セキュリティの知識に加え、設備の構成や運転条件への理解が必要です。そのため、情報システム部門だけで対策を完結させることは難しくなります。
たとえば、情報システム部門が更新の必要性を判断しても、実施できる時期や設備への影響は現場や設備メーカーに確認しなければなりません。
各部門の役割を決め、対策の必要性と操業への影響を一緒に判断できる体制を整えましょう。平常時の更新や点検だけでなく、異常を検知した際の連絡先や設備を停止する判断の責任者も決めておけば、有事にも迷わず動けます。
制御システムや工場を狙うサイバー攻撃の被害事例
制御システムそのものを標的にしたサイバー攻撃は、海外の重要インフラなどで確認されています。一方、国内では制御システムが直接狙われなくても、社内のITシステムへの攻撃で工場の生産や出荷が止まる事例が相次いでいます。
以下では、次の4つの観点から被害の実態を見ていきましょう。
- 制御システムを直接狙った海外の攻撃事例
- 製造業のランサムウェア被害の統計
- ITシステムの被害で工場が止まった国内事例
- 攻撃の主な侵入口
制御システムを直接狙った攻撃は海外で起きている
2010年に発覚したStuxnetは、制御システムを標的とした世界初のマルウェアとされ、イランの核燃料施設が攻撃対象となりました。2015年12月には、ウクライナの電力会社がサイバー攻撃を受け、変電所の遮断によって大規模な停電が発生しています。
2017年には、プラントの安全を守る安全計装システムを標的としたマルウェアにより、プラントの操業が停止した事例も報告されています。いずれも、攻撃者が制御システムの仕組みを理解したうえで、物理的な設備の動作に影響を与えた攻撃です。
製造業はランサムウェア被害の約4割
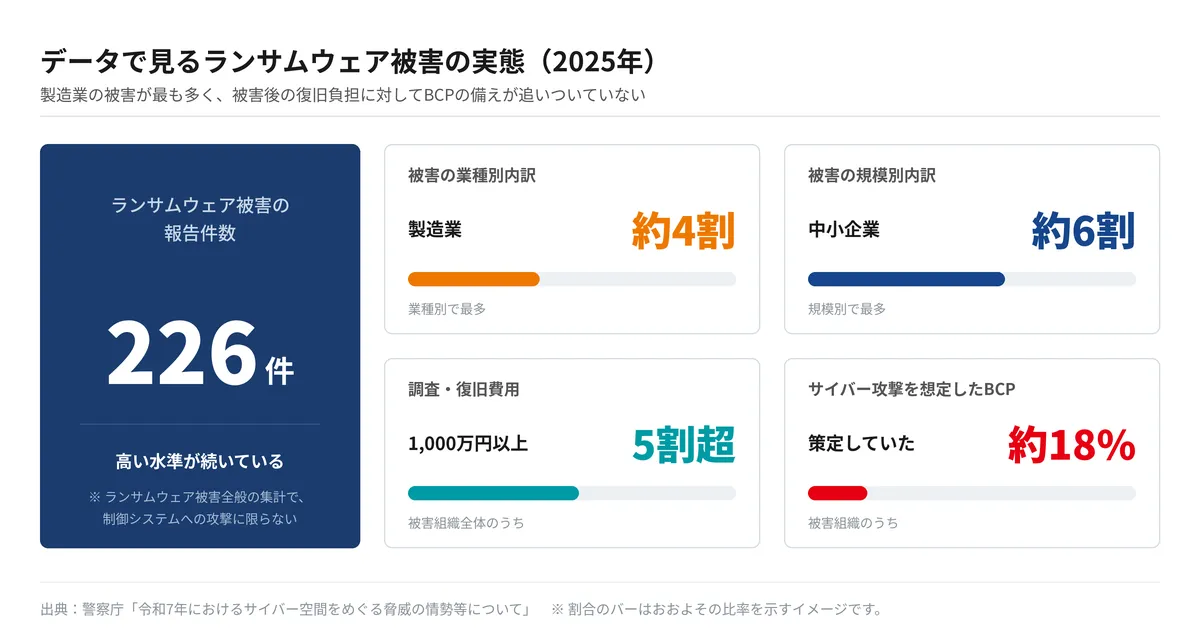
国内で工場の操業に影響を与えている攻撃として目立つのが、ランサムウェアです。警察庁によると、2025年のランサムウェア被害報告は226件と高い水準が続いています。業種別では製造業が約4割で最も多く、規模別では中小企業が約6割を占めました。なお、この件数はランサムウェア被害全般の集計で、制御システムへの攻撃に限ったものではありません。
調査・復旧費用が1,000万円以上かかった組織は、全体の5割を超えました。一方で、サイバー攻撃を想定したBCPを策定していた被害組織は約18%にとどまっています。
ITシステムの被害で工場が止まった事例
2022年2月末には、部品メーカーの小島プレス工業がランサムウェアの被害を受け、システムが停止しました。その影響で、取引先のトヨタ自動車は3月1日に国内全14工場28ラインの稼働を停止しています。
2025年9月には、飲料メーカー大手がランサムウェア攻撃を受け、製品の受注・出荷が停止しました。いずれも、制御システムが直接攻撃されたわけではありません。それでも、生産管理や受発注のシステムが止まれば、工場は動かせなくなります。制御システムとつながるITシステムや取引先も含めて、対策を考える必要があります。
侵入口はVPNなどのリモート接続機器が中心
警察庁の被害組織アンケートでは、ランサムウェアの侵入経路の6割以上をVPN機器が占めています。攻撃者は、未修正の脆弱性や漏えいした認証情報、設定の不備を突いて侵入します。
2022年の小島プレス工業の事例でも、侵入のきっかけはリモート接続機器の脆弱性でした。この機器は、子会社が外部企業との専用通信に独自に利用していたものです。
工場でも、保守ベンダー向けの接続機器が情報システム部門の把握外で設置されていることがあります。まずは、管理の行き届かない接続口を洗い出しましょう。
制御システムのセキュリティ対策が今求められる理由
制御システムのセキュリティ対策が求められている理由として、法制度や業界の基準に対応する必要性が出てきている点も挙げられます。特に、近年は法制度や工場向けのガイドラインが整備され、企業が確認すべき義務や対策の基準が具体化しています。
以下では、次の2つについて見ていきましょう。
- サイバー対処能力強化法の施行
- 経済産業省や業界団体による工場向けガイドラインの整備
サイバー対処能力強化法が2026年10月に施行
サイバー対処能力強化法は、能動的サイバー防御を実現するための法律として、2025年5月に成立しました。2026年10月1日には、インシデント報告や協議会の設置など、官民連携に関する規定が施行されています。
報告義務の対象は、電力・通信・金融などの指定された基幹インフラ事業者のうち、法令で定める重要な電子計算機を使用する事業者です。委託先やサプライチェーン企業も、取引先から対策状況の確認や情報共有を求められる可能性があります。
工場向けのガイドラインが整備された
経済産業省は、2022年11月に「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」を策定しました。2025年4月には、中小規模の製造事業者向けに、具体的な手順や事例を紹介する解説書も公表しています。
また、日本自動車工業会と日本自動車部品工業会は、2026年4月に自動車業界の工場向けガイドラインを公開しました。正式名称は「自工会/部工会・サイバーセキュリティガイドライン 工場領域版」です。工場のOT環境を対象に62項目の要求事項を示し、年1回以上の自己評価を推奨しています。
国際規格では、制御システムのセキュリティを扱うIEC 62443が広く参照されています。自社の設備や取引先の要求に合わせて、これらの基準を活用しましょう。
制御システムのセキュリティ対策の進め方5ステップ
制御システムの対策は、いきなり製品を導入するのではなく、現状把握から段階的に進めるのが確実です。現場への影響を抑えながら進める手順は次のとおりです。
| ステップ | 内容 |
|---|---|
| 1. 資産と接続点の棚卸し | 何が、どこと、どうつながっているかを把握する |
| 2. リスクの優先順位づけ | 影響の大きい箇所から対策範囲を決める |
| 3. ネットワークの分離 | 入口を絞り、被害が広がらない構成にする |
| 4. 運用ルールの整備 | 持ち込み機器とリモート接続を管理する |
| 5. 監視と連絡手順の整備 | 異常に気づき、迷わず動ける状態にする |
ステップ1|資産と接続点を棚卸しする
まず、工場内のPLC・HMI・サーバ・保守PCなどを洗い出し、ネットワーク構成とIT側との接続点を整理します。どの機器が、どの経路で通信しているかが分からなければ、守るべき対象が定まりません。
ネットワーク構成図が古い、または存在しない工場も少なくありません。図面と実際の通信の両面から確認し、調査は設備への影響が少ないパッシブ方式を優先しましょう。
ステップ2|リスクに優先順位をつける
棚卸しの結果をもとに、「止まったときの影響の大きさ」と「攻撃の受けやすさ」でリスクを評価します。
外部から接続できる保守用PCや、古いOSのまま基幹ラインにつながる端末は優先度が高くなります。投資の順番を示した改善ロードマップを作れば、経営層への説明や予算化も進めやすくなります。
ステップ3|ネットワークを分けて入口を絞る
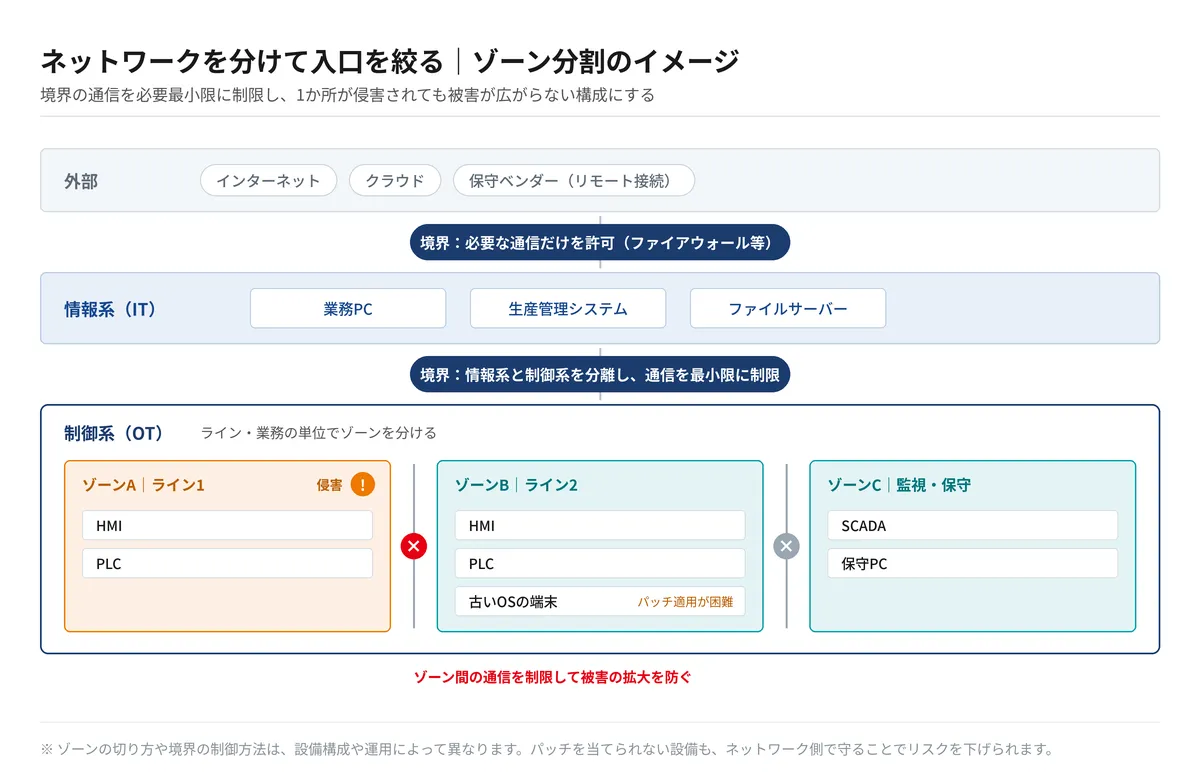
情報系と制御系のネットワークを分け、その境界の通信を必要最小限に制限します。工場内も、ラインや業務の単位で区画(ゾーン)を分けておけば、1か所が侵害されても被害の拡大を防げます。パッチを当てられない古い設備も、ネットワーク側で守ることでリスクを下げられます。
ステップ4|持ち込み機器とリモート接続のルールを決める
保守ベンダーのPCやUSBメモリの持ち込みやリモート接続の運用は、工場や担当者ごとにばらつきがちです。そこで、次のようなルールを明文化します。
- 接続の申請・承認の手順
- 作業内容の記録
- 接続時間の制限
- 持ち込み機器のウイルスチェック
あわせて、ITとOTの違いを学ぶ教育も実施しましょう。
ステップ5|監視と有事の連絡手順を整える
最後に、制御ネットワークの通信を監視し、普段と異なる通信に気づける仕組みを作ります。ここでも、設備に負荷をかけないパッシブ監視が基本です。
異常を検知したときの判断者と連絡先、設備を止める範囲も事前に決めておきます。オフラインのバックアップ取得や、サイバー攻撃を想定したBCPの策定も、この段階で整えましょう。
制御システムのセキュリティ対策で失敗しやすい3つのパターン
手順が分かっていても、進め方を誤ると途中で止まってしまいます。よくある失敗は次の3つです。
- 情報システム部門だけで進め、現場の協力が得られない
- 現状を把握する前に製品導入から入ってしまう
- 最初から全工場・全ラインを対象にしてしまう
情報システム部門だけで進めてしまう
情報システム部門の主導で進めると、設備部門から「生産に影響が出たら誰が責任を取るのか」と反発を受けることがあります。最初から設備・生産技術・保全の担当者を巻き込み、「止めないための対策」であることを共有しましょう。
製品導入から入ってしまう
監視ツールやSOCサービスを先に導入しても、資産や通信の全体像が分からなければ、アラートの意味を判断できません。現状把握と優先順位づけを済ませてから製品を選ぶほうが、無駄な投資を防げます。
最初から対象を広げすぎてしまう
対象範囲を広げすぎると、調整に時間がかかり計画が止まりがちです。モデルとなる1工場・1ラインで現状把握から改善までを一巡させ、その型を他拠点へ展開するほうが着実に進みます。
制御システムのセキュリティに関するよくある質問
最後に、制御システムのセキュリティに関するよくある質問を紹介します。
工場を止めずにセキュリティ診断はできますか?
可能な場合が多いです。既存の通信を観察するパッシブ方式を中心にすれば、設備への影響を抑えて現状を確認できます。ただし、適した方法は設備や構成によって異なるため、事前に現場の条件を確認したうえで進めます。
VPN機器はなぜ攻撃の入口になりやすいのですか?
VPN機器はインターネットに常に公開されているため、攻撃者が探索しやすいからです。脆弱性の修正が遅れていたり、認証情報が漏えいしていたりすると、そこから社内ネットワークに侵入されます。
制御システムのセキュリティで参考になるガイドラインはありますか?
国内では、経済産業省の「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」が代表的です。IPA(情報処理推進機構)も、制御システム向けの資料を公開しています。国際規格では、IEC 62443が広く参照されています。
まとめ|制御システムのセキュリティは現状把握から始めよう
制御システムのセキュリティでは、人や設備の安全を最優先に、安定した操業を維持するための対策が必要です。製造業ではランサムウェア被害が多く報告されています。また、法制度やガイドラインの整備によって、取引先や経営層から対策状況を問われる場面も増えています。
進め方の基本は、資産と接続点の棚卸しから始め、優先順位をつけて段階的に対策を広げることです。ただし、設備への影響を抑えた現状調査や情報システム部門と現場をまたぐルールづくりを自社だけで進めるには、相応の知見と工数がかかります。
丸紅I-DIGIOグループでは、OTセキュリティを段階に応じて支援しています。OT資産の棚卸しやネットワーク構成の確認から教育・ルール整備、監視・運用支援まで、必要な段階を組み合わせてご提案します。「自社では何から始めるべきか」「どのような対策や支援が必要なのか」を検討する際は、ぜひお気軽にご相談ください。
OTセキュリティ対策は万全ですか?見えないリスクを放置しないために
サイバー攻撃による生産停止や設備の誤動作を防ぐためには、自社のOT環境や課題に応じた対策が欠かせません。丸紅I-DIGIOのOTセキュリティサービスは、現状のリスクを把握するアセスメントから、資産の可視化・保護、ネットワーク監視、インシデント対応、教育・訓練まで、幅広い支援を提供しています。自社の課題や対策の方向性を整理する際の参考として、ぜひ資料をご覧ください。
\工場ネットワークの見えないリスクを可視化/
OTセキュリティサービスの資料をダウンロード